Avant
Un site de MSP typique : photo de salle de serveurs, trois cartes à icônes et texte générique sur la sécurité, sans rien qu’un propriétaire de magasin puisse se représenter ou comparer.
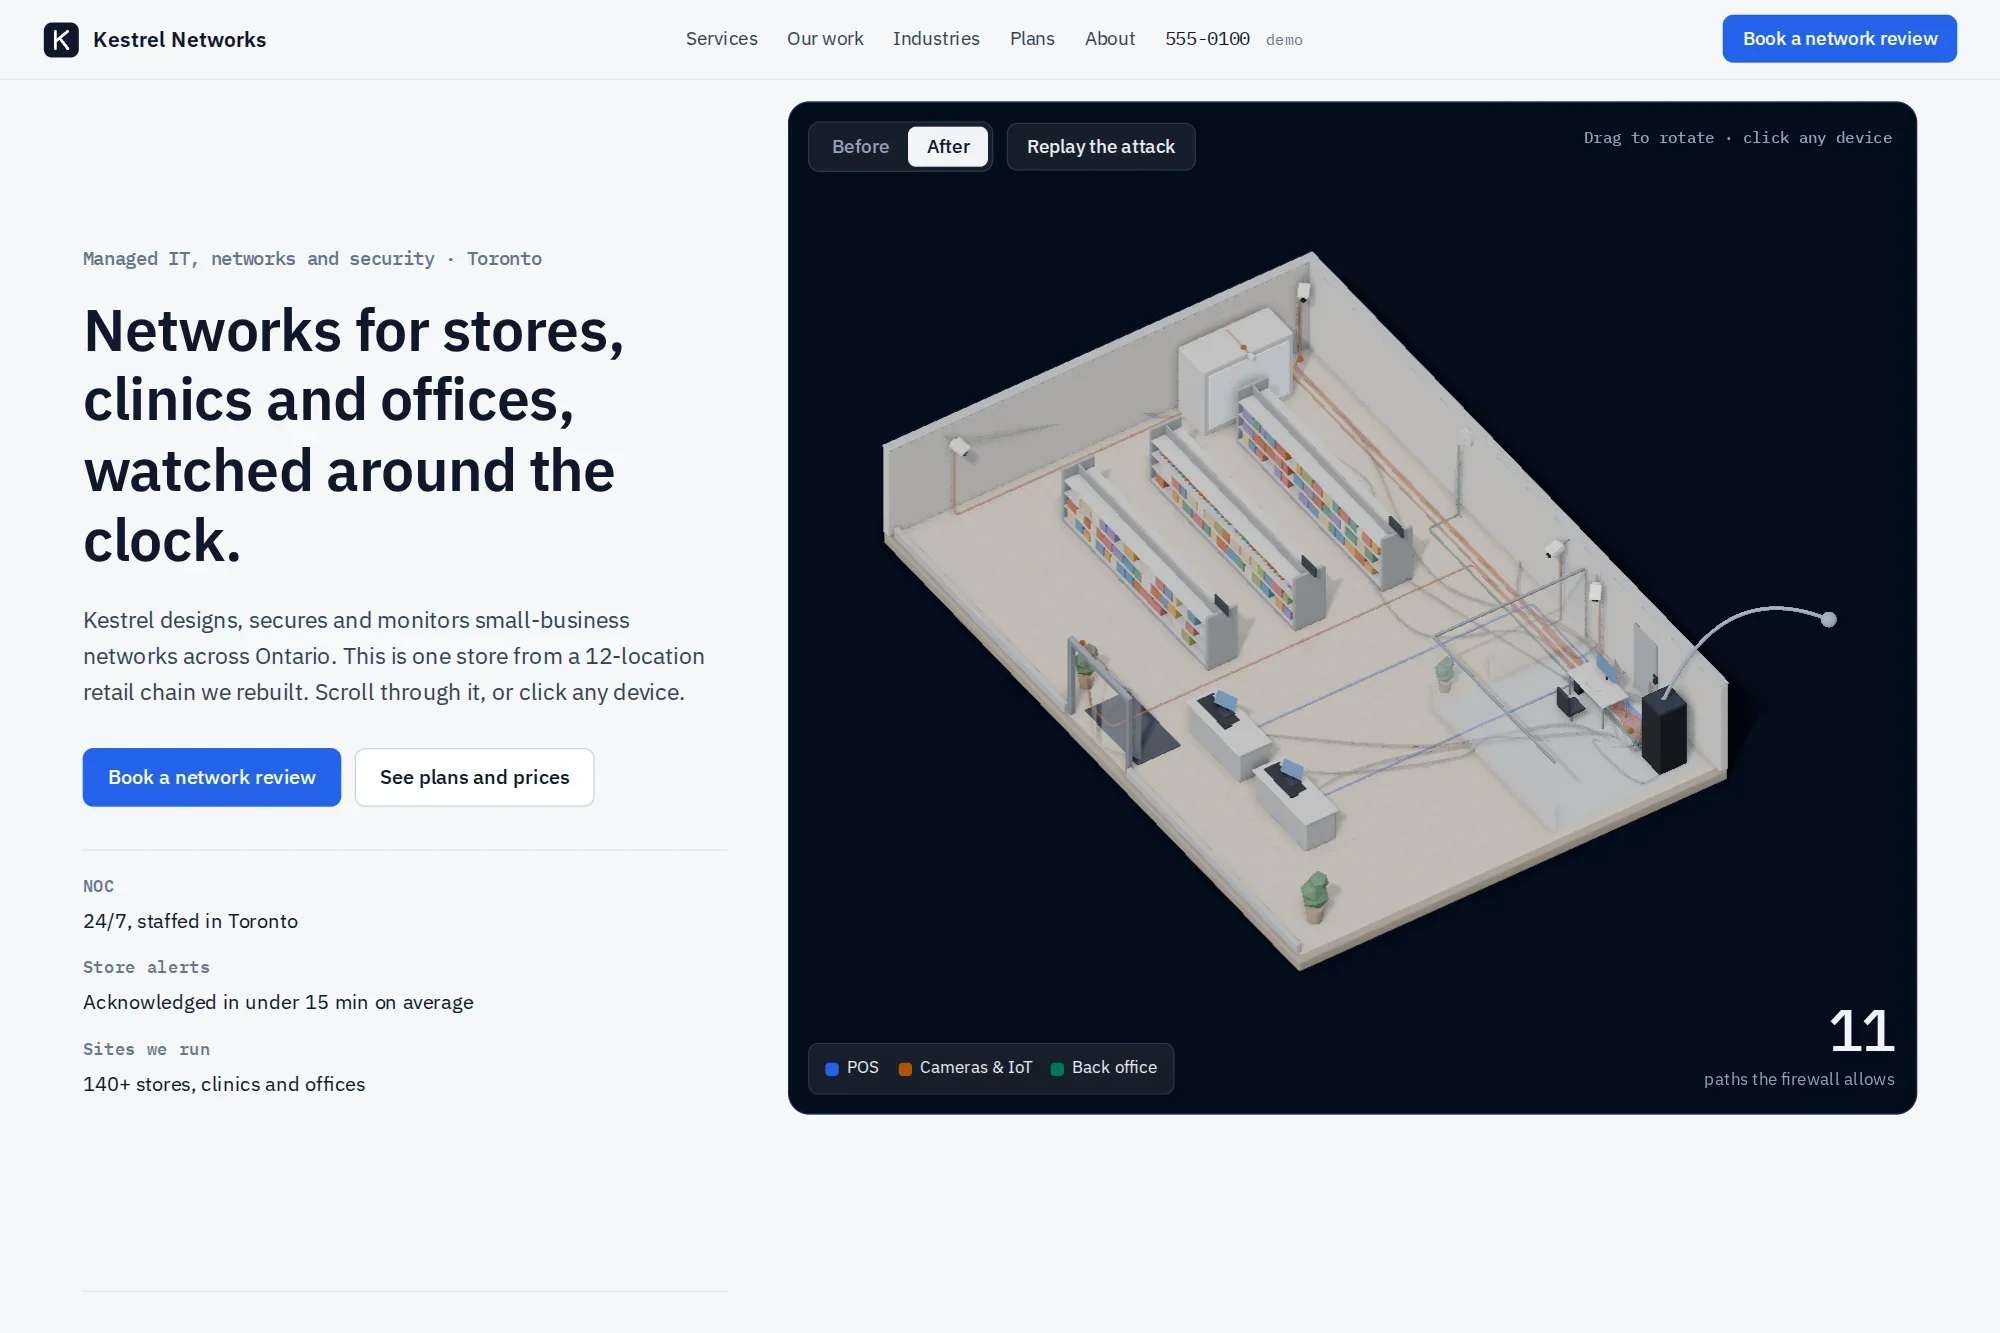
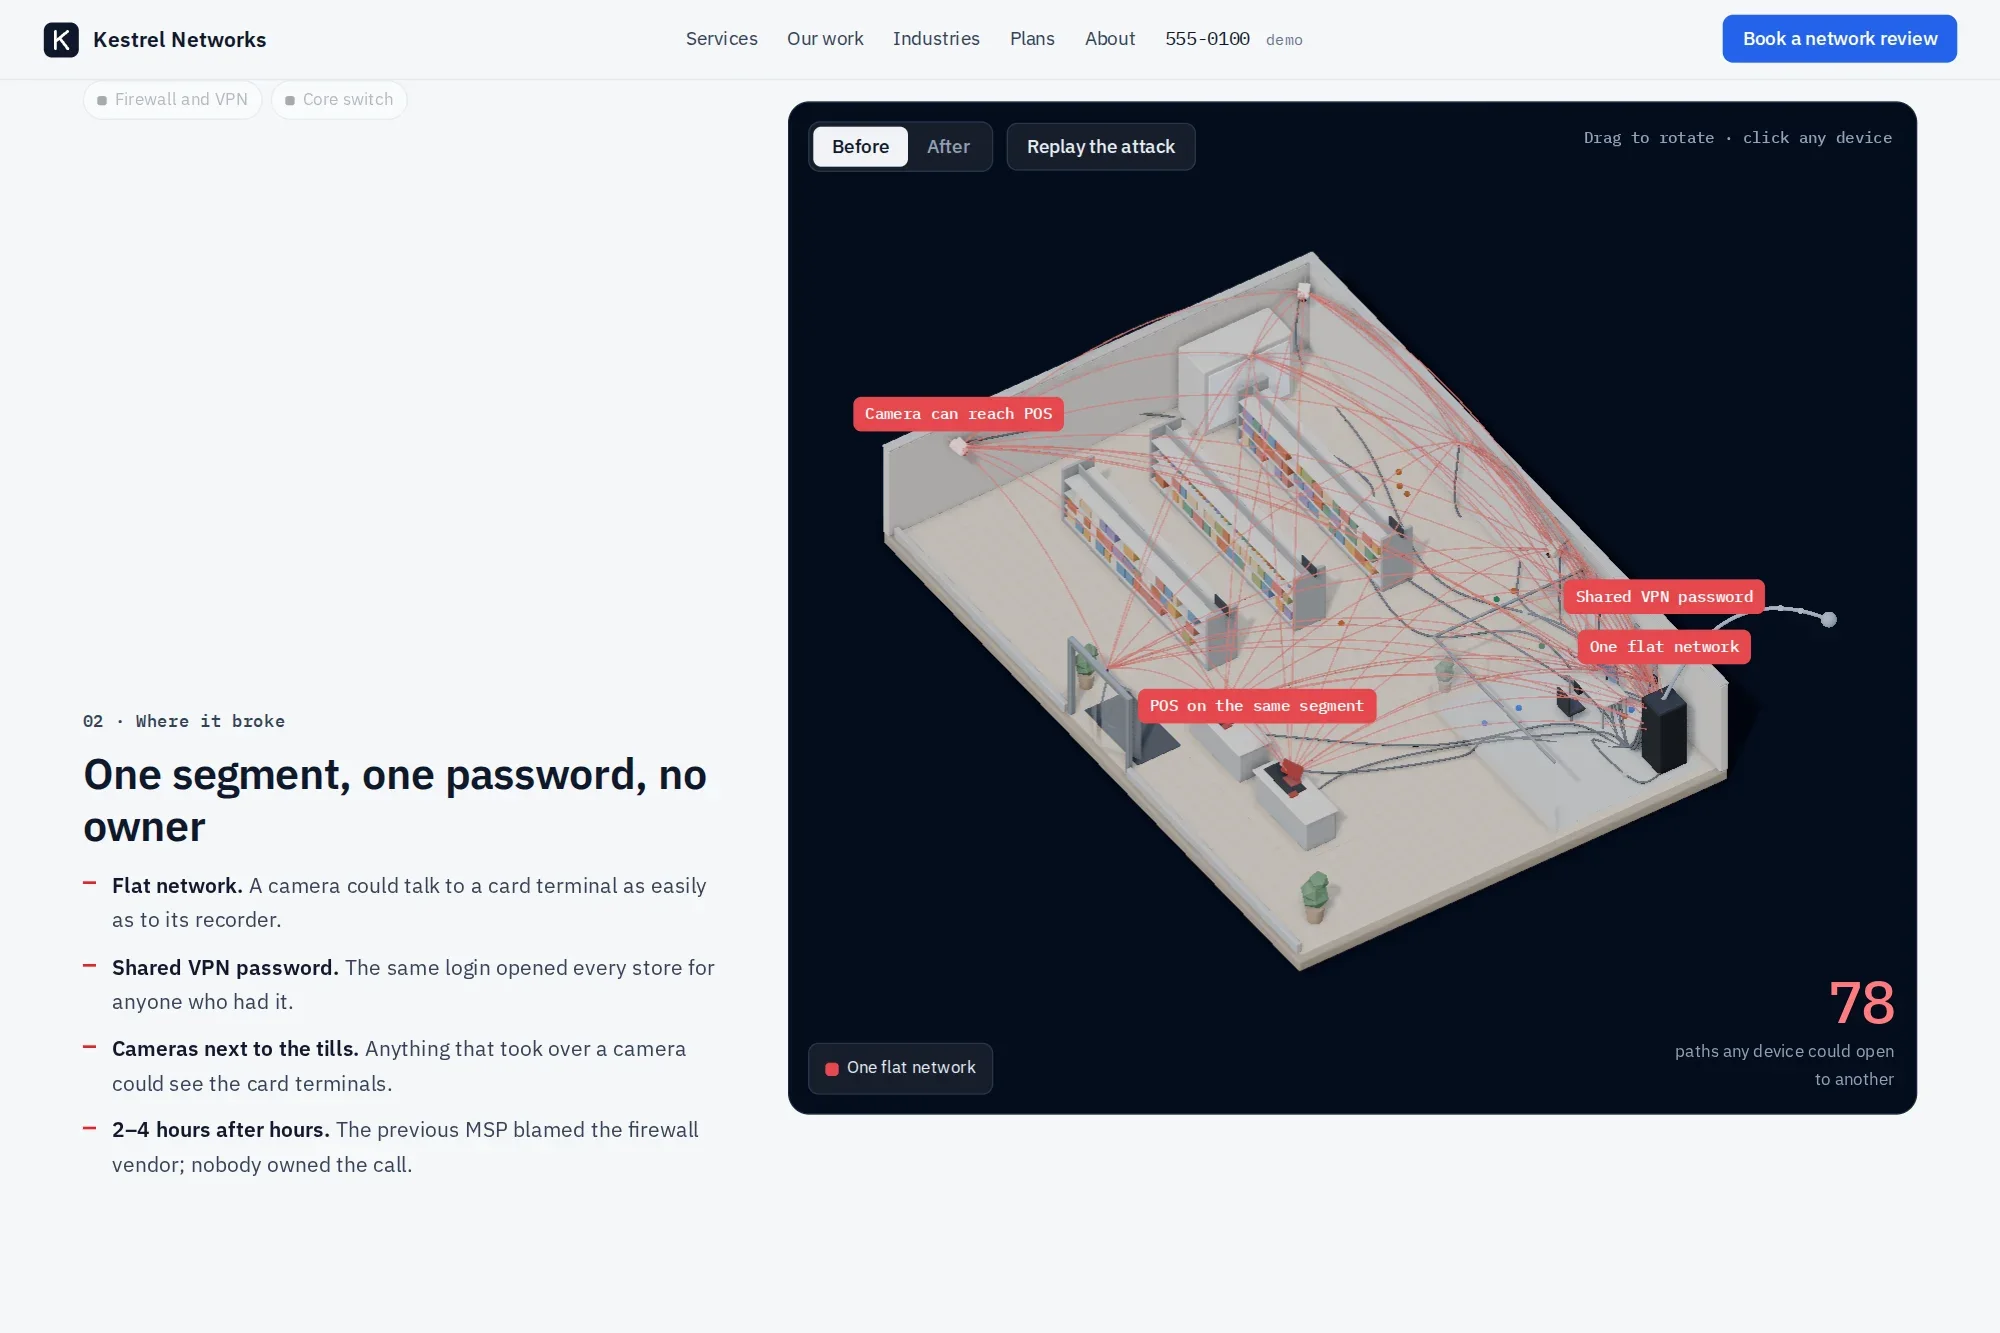
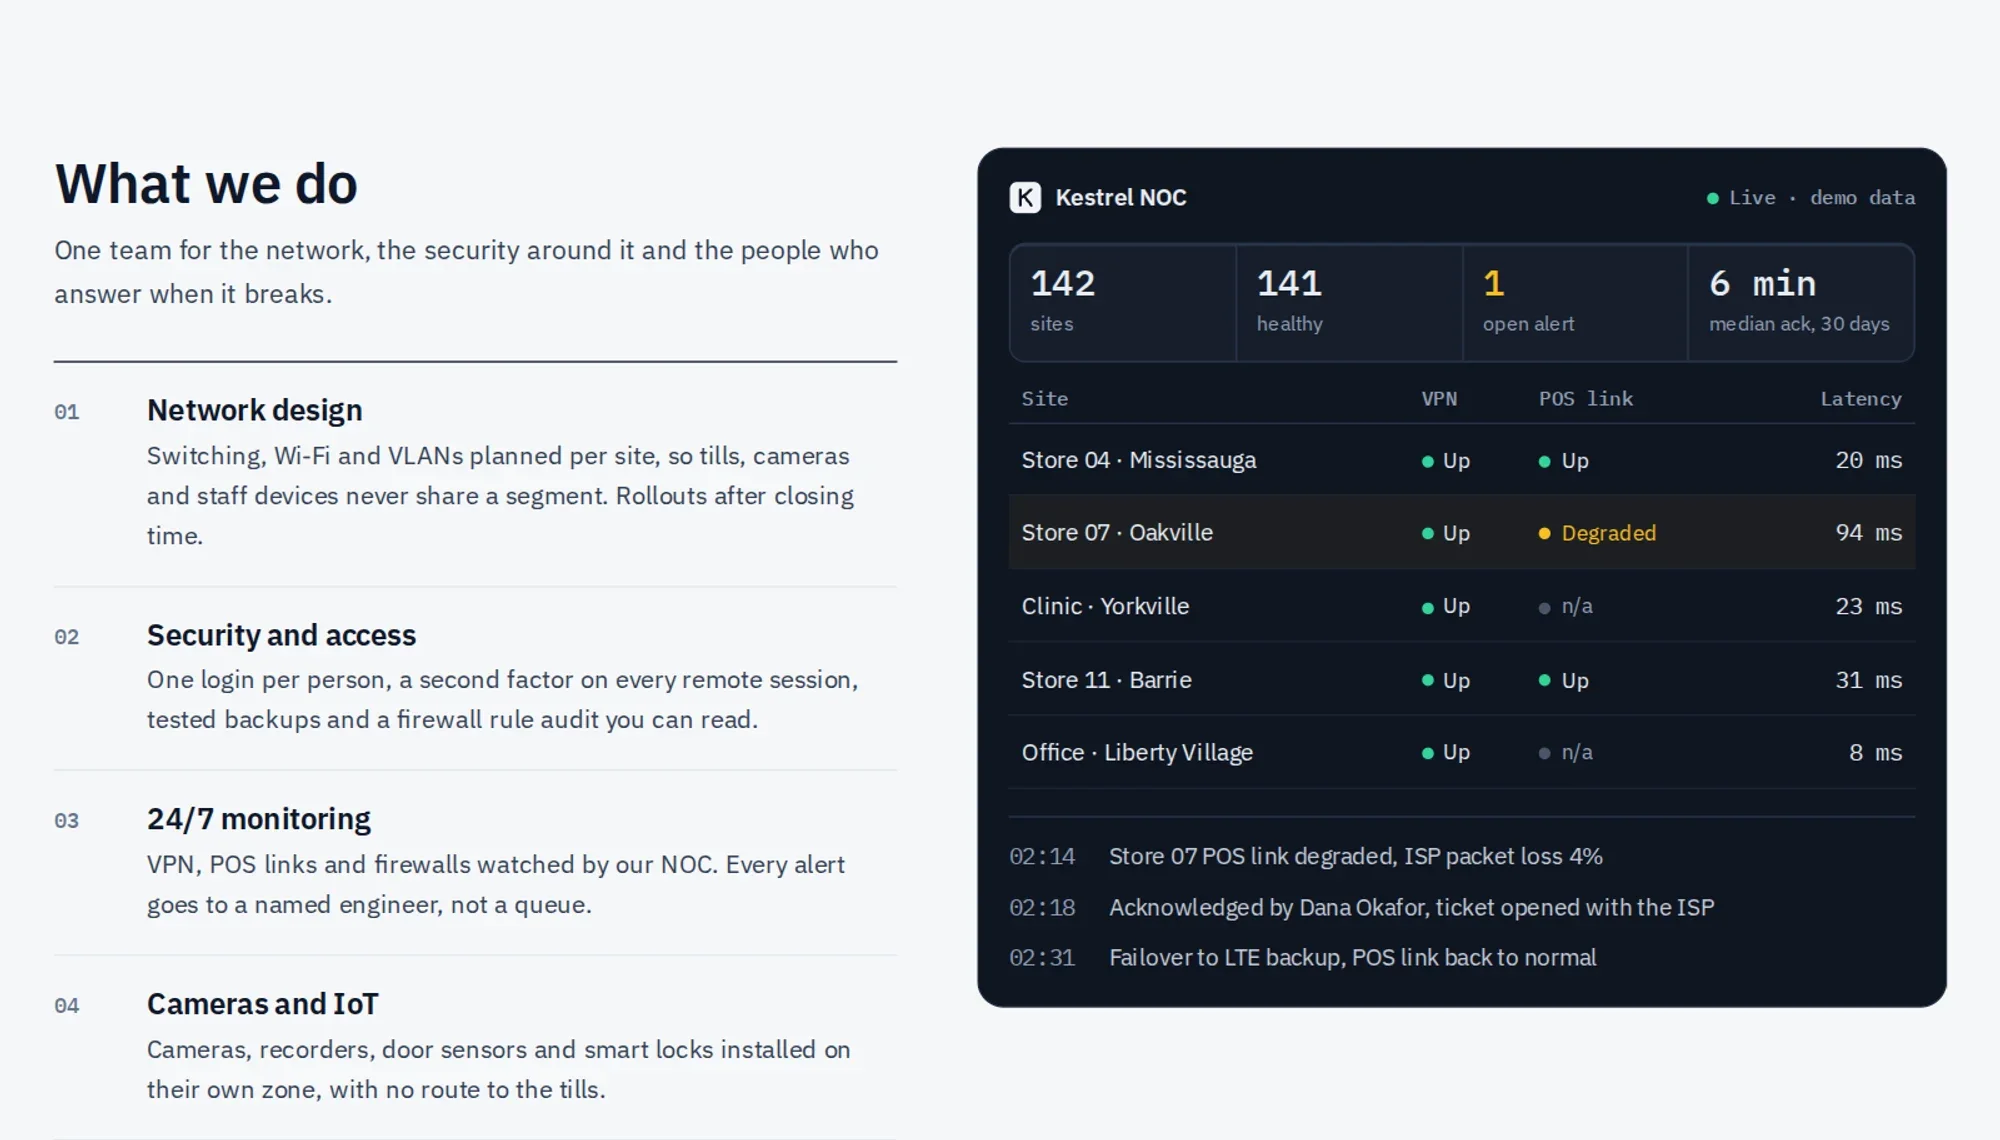
Kestrel Networks — un site de services TI gérés où un magasin en 3D montre 78 chemins ouverts entre appareils réduits à 11 après segmentation, une attaque rejouée sur les deux réseaux, un aperçu de console NOC et un autodiagnostic en six questions.
Démo en ligne
Testez la version fonctionnelle : formulaires, filtres et calculs tournent dans votre navigateur.
Secteur
Technologie
Services
Développement web et logiciel · Réseau et infrastructure
Statut
Réalisation vitrine · démo en ligne
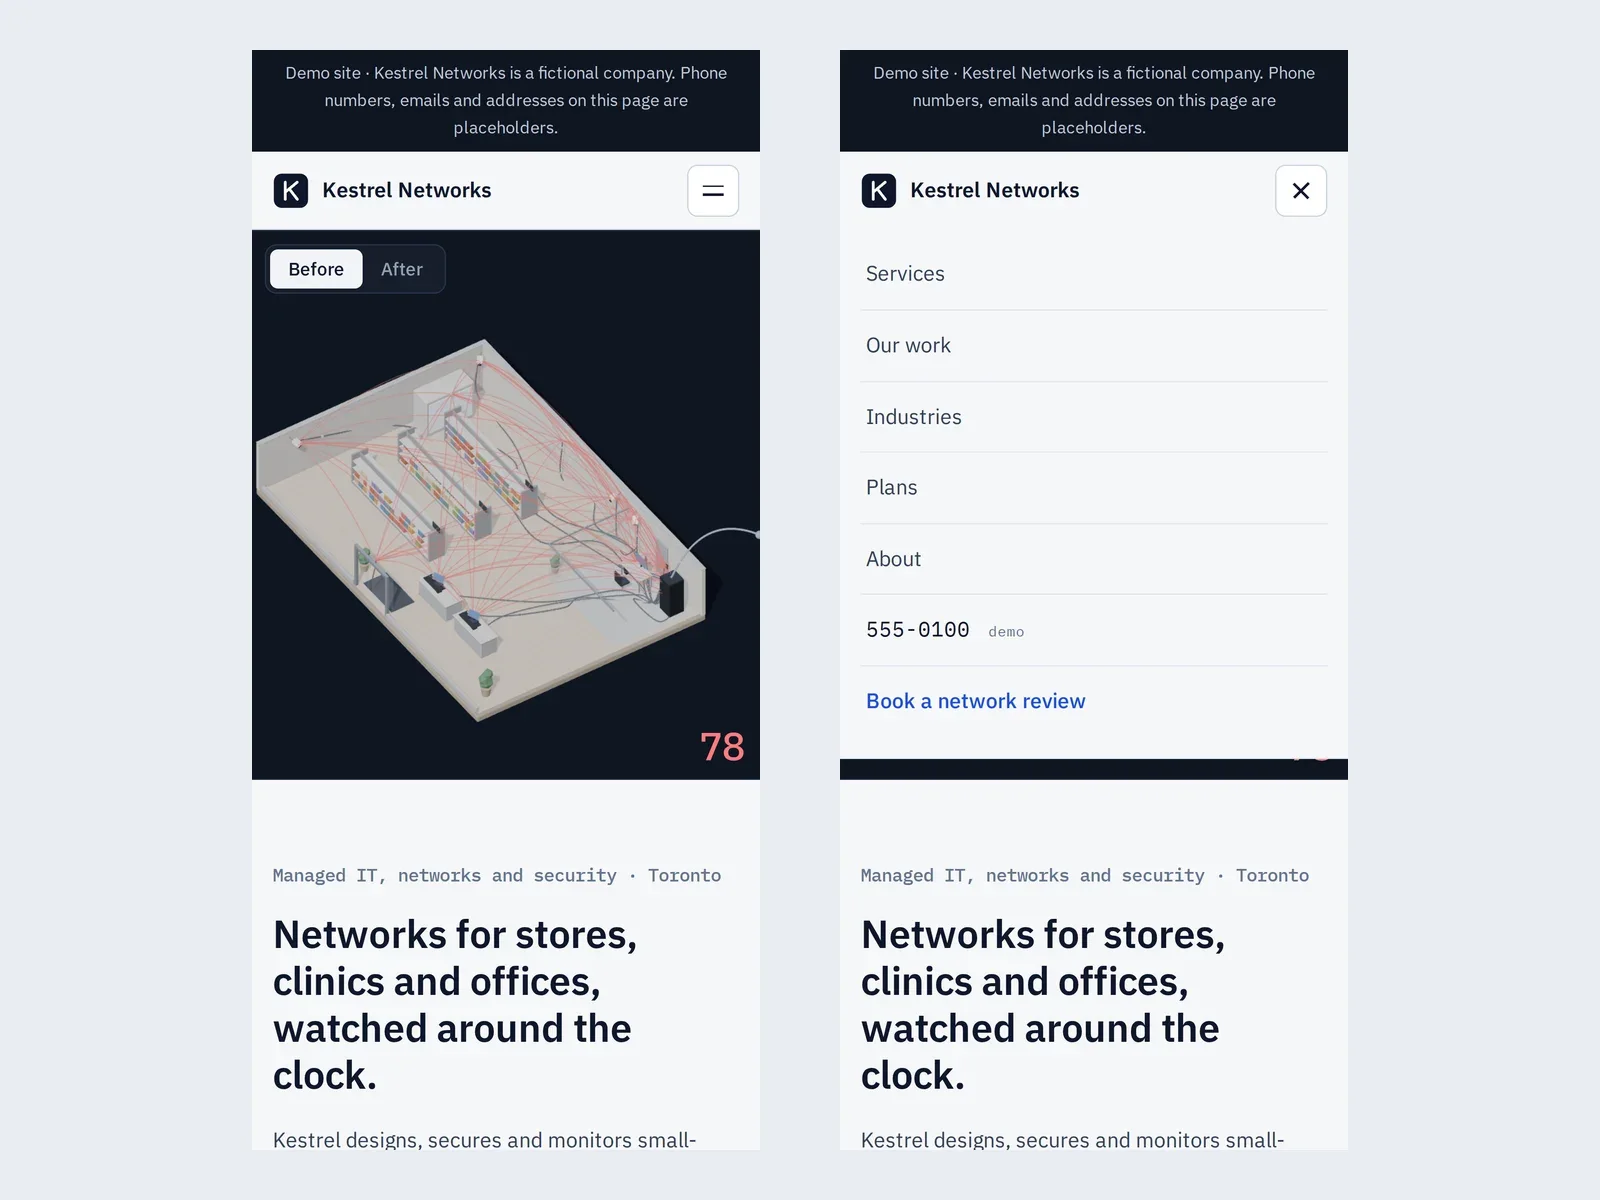
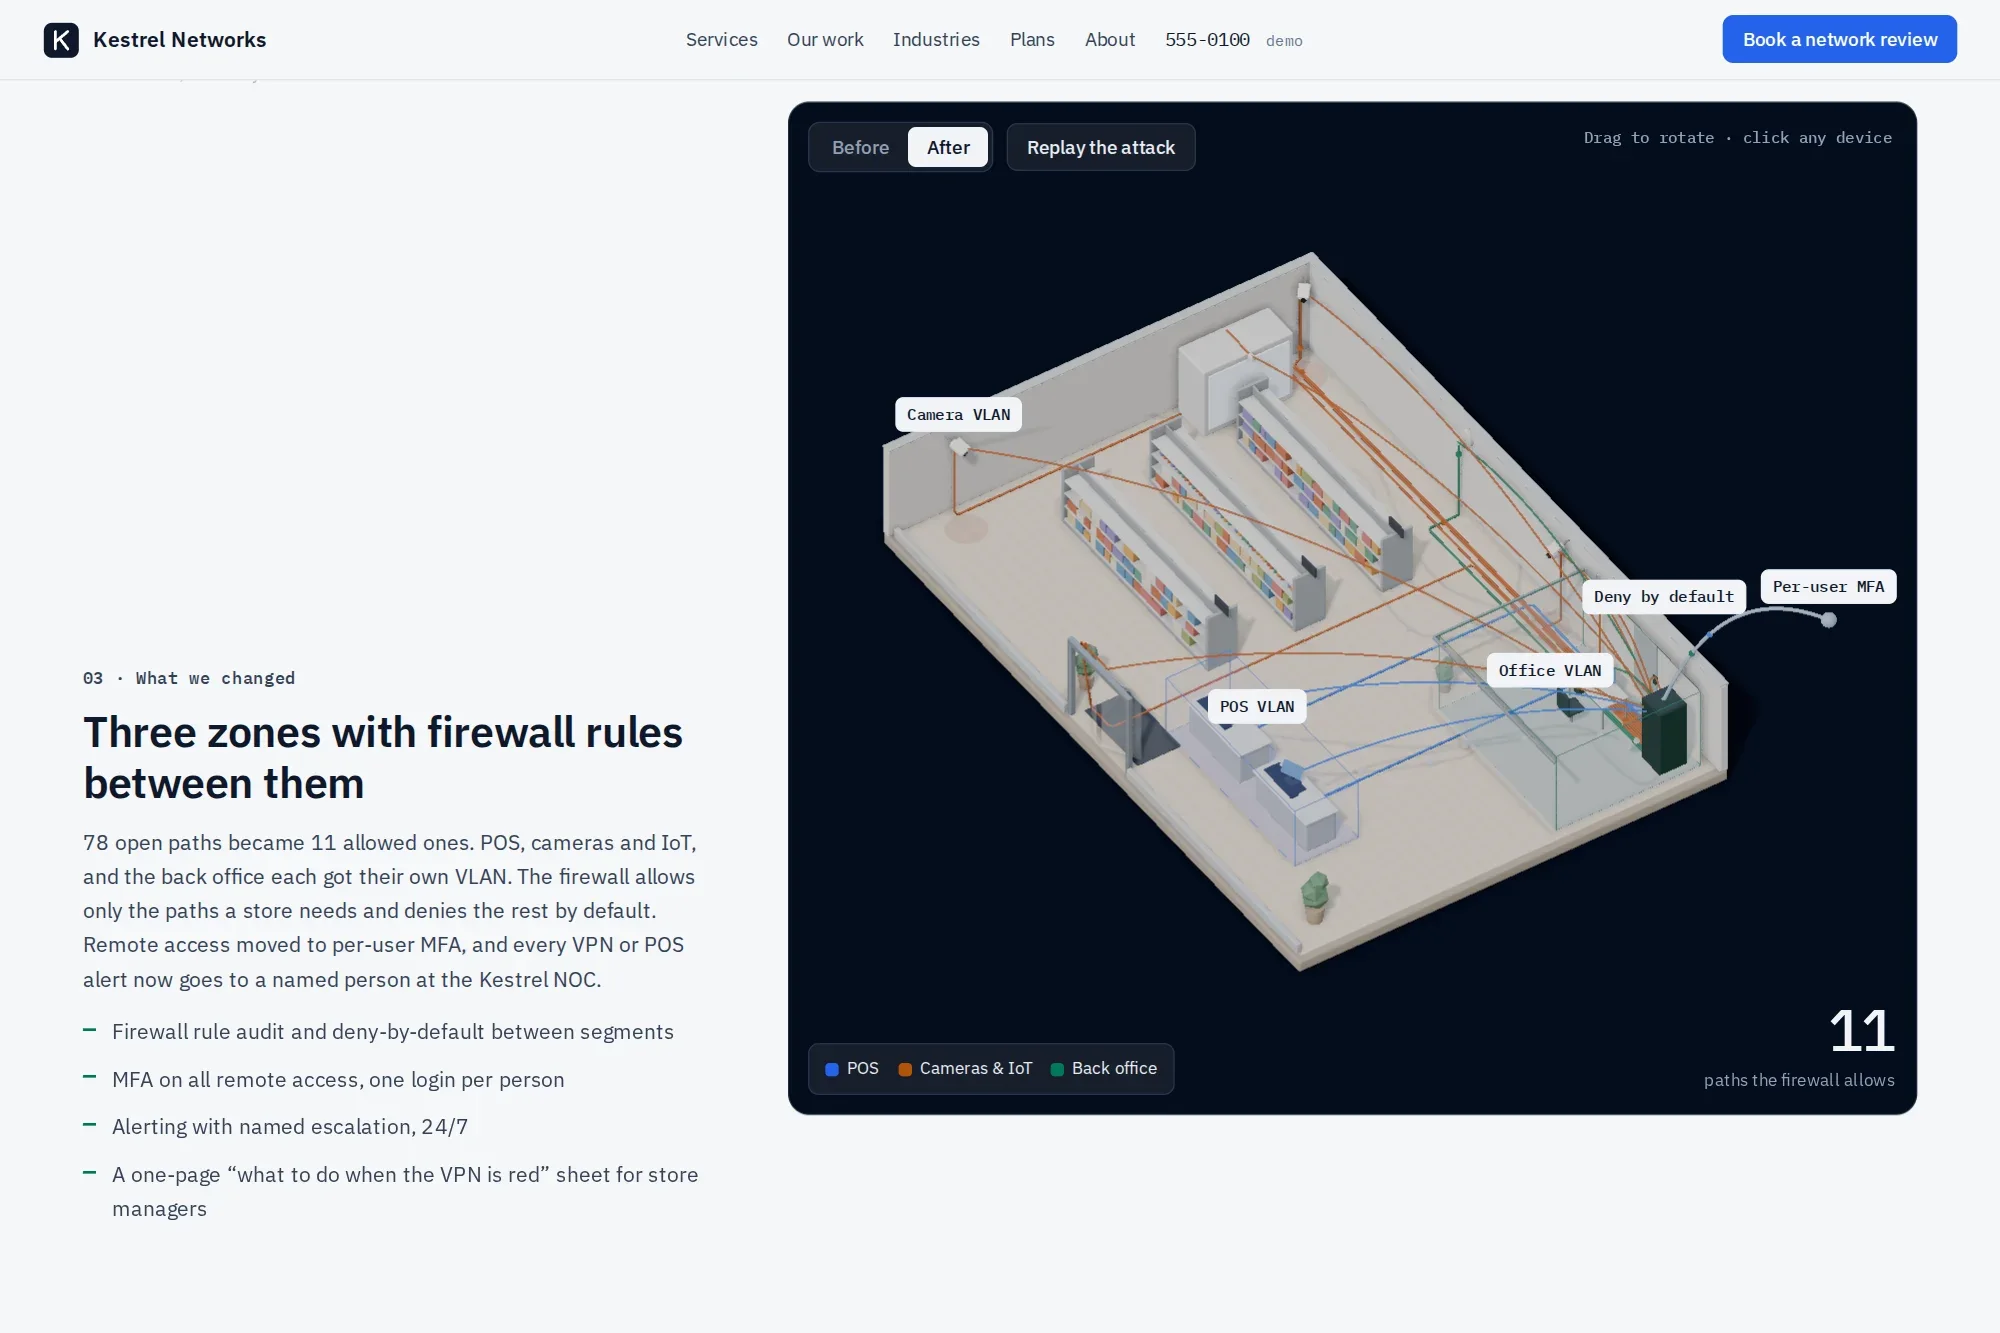
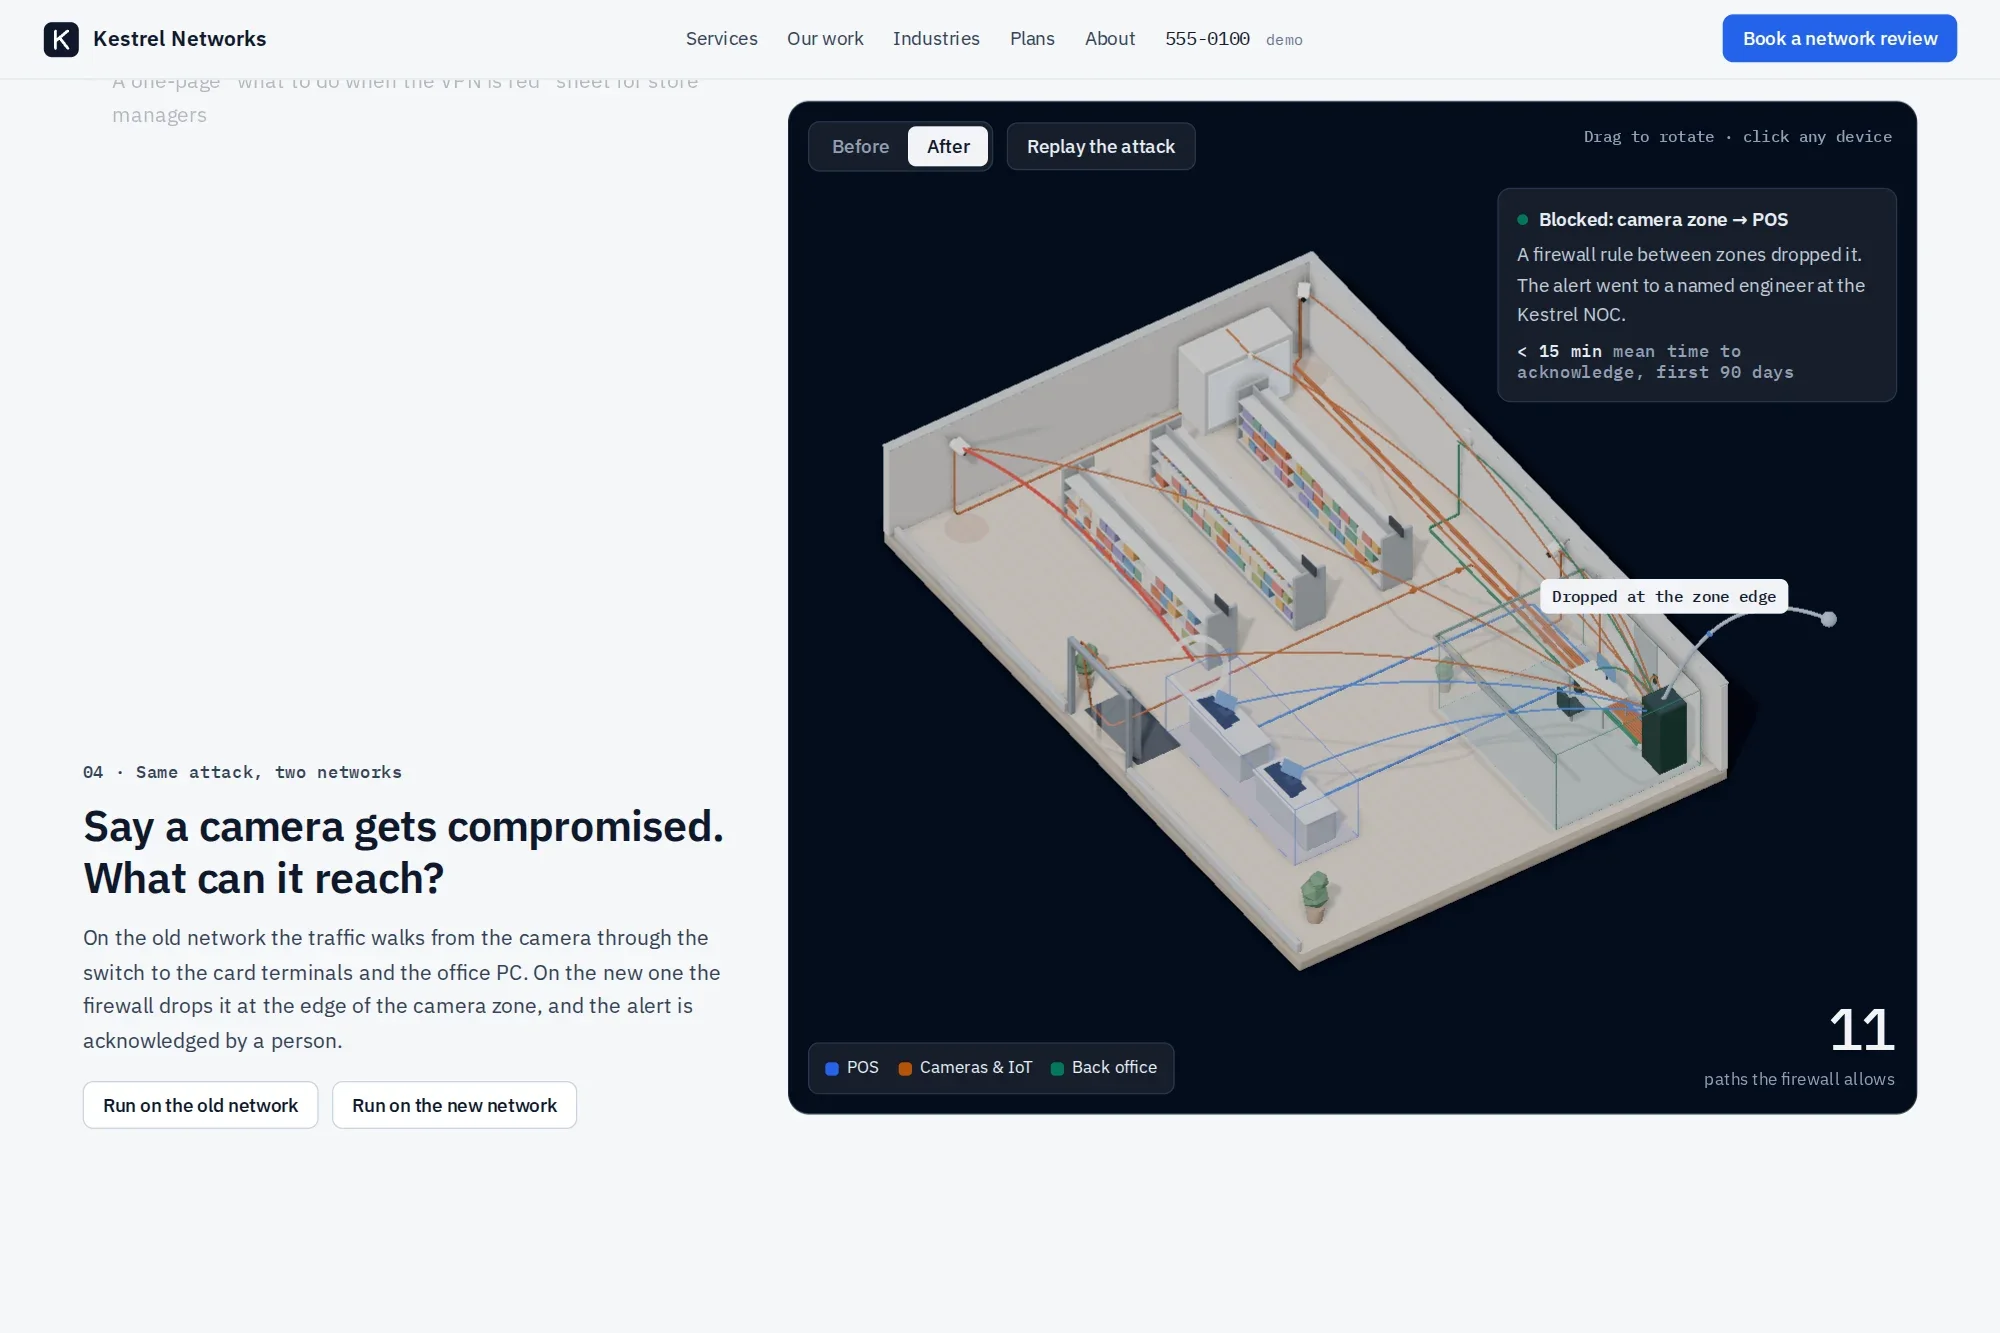
Kestrel Networks est un fournisseur fictif de TI gérées et de sécurité réseau que nous avons créé comme vitrine pour les MSP, consultants TI et firmes de sécurité. Au lieu d’une photo de salle de serveurs, la page d’accueil est un magasin en 3D d’une chaîne de 12 succursales : sur l’ancien réseau, chaque appareil peut joindre tous les autres, soit 78 chemins rouges; avec la nouvelle conception, il ne reste que 11 chemins autorisés dans trois zones pare-feu. Le visiteur parcourt cinq étapes, clique sur n’importe quel appareil pour voir l’avant et l’après, rejoue la même attaque sur les deux réseaux, puis évalue son propre magasin et réserve une analyse.
La plupart des sites de MSP se ressemblent : une photo de câbles, « nous protégeons votre entreprise » et trois cartes à icônes. Le travail réseau est invisible, donc l’acheteur ne peut pas comparer les fournisseurs. L’objectif : rendre la segmentation compréhensible en dix secondes pour un propriétaire de magasin, sur téléphone comme sur ordinateur, sans extension, vidéo ni CDN, et sous la politique de sécurité du contenu stricte du site.
Avant
Un site de MSP typique : photo de salle de serveurs, trois cartes à icônes et texte générique sur la sécurité, sans rien qu’un propriétaire de magasin puisse se représenter ou comparer.
Après
Une page où le réseau est la vedette. Le visiteur voit 78 chemins ouverts dans un magasin comme le sien, les voit passer à 11 et rejoue une attaque sur les deux réseaux avant de lire le moindre argument de vente. Environ 180 Ko compressés de HTML, CSS et JavaScript incluant three.js, sans image ni requête externe.
Phase 1
Phase 1 : concept, plan du magasin et visuel « tous les chemins » qui porte le récit
Phase 2
Phase 2 : scène 3D, matériaux et éclairage, transitions avant/après et attaque rejouée
Phase 3
Phase 3 : pages de l’entreprise, console NOC, autodiagnostic, mise en page mobile et tests automatisés
Un site de services TI qui montre le travail au lieu de le décrire. La même scène peut être adaptée à une clinique ou à un bureau, et l’autodiagnostic et le formulaire sont prêts à être reliés à un CRM. Amen Security conçoit ce genre de site et gère les réseaux derrière.
three.js (WebGL, occlusion ambiante sur les ordinateurs performants), modules JavaScript natifs regroupés avec esbuild, CSS Grid et positionnement sticky, polices IBM Plex auto-hébergées, tests automatisés Playwright.