Licences inutilisées, comptes d'anciens employés et paramètres de sécurité Microsoft 365 jamais activés au complet: ce qu'un nettoyage corrige concrètement pour les PME canadiennes.
Pour la plupart des entreprises de 30 à 80 personnes, un nettoyage est les quelques heures les plus rentables de tout leur locataire Microsoft 365 — et oui, il peut être fait pour vous. Un nettoyage, c'est deux choses: arrêter de payer pour des licences qui appartiennent à des gens qui sont partis, ou pour un niveau de forfait dont les outils de sécurité n'ont jamais été activés — et terminer les paramètres de sécurité laissés à moitié configurés le jour où le locataire a été créé. Aucune de ces deux moitiés n'exige d'acheter quoi que ce soit de nouveau.
En 30 secondes
Votre locataire est-il dû pour un nettoyage? Cochez ce qui vous ressemble
Une seule case cochée suffit — un nettoyage commence par déterminer dans laquelle de ces situations vous vous trouvez.
Sortez la liste des comptes licenciés et triez-la par rapport à qui travaille réellement ici. Les anciens employés, les comptes en double après un changement de nom et les comptes de test d'anciens projets sont les trouvailles habituelles. Retirer une licence d'un compte qui ne devrait pas exister est à la fois une économie et une correction de sécurité — les deux sont la même liste.
Microsoft décrit Business Premium comme comprenant toutes les mêmes applications et services que Business Standard, « plus des capacités avancées de protection contre les cybermenaces et de gestion des appareils ». La page Business Premium de Microsoft énumère cinq services de sécurité intégrés à l'abonnement, et non vendus comme modules complémentaires: Microsoft Defender for Business, Microsoft Defender for Office 365 Plan 1, Microsoft Entra ID Plan 1, Microsoft Intune Plan 1 et Microsoft Purview. Business Standard n'inclut aucun de ces cinq — son niveau d'identité est la version gratuite d'Entra ID, selon la comparaison des forfaits de Microsoft.
Service de sécurité | Microsoft 365 Business Standard | Microsoft 365 Business Premium |
|---|---|---|
Microsoft Defender for Business | Non inclus | Inclus |
Microsoft Defender for Office 365 Plan 1 | Non inclus | Inclus |
Microsoft Entra ID Plan 1 | Non inclus — le palier d'identité de Standard est la version gratuite d'Entra ID | Inclus |
Microsoft Intune Plan 1 | Non inclus | Inclus |
Microsoft Purview | Non inclus | Inclus |
Microsoft décrit Business Premium comme incluant les mêmes applications et services que Business Standard, « plus des capacités avancées de protection contre les cybermenaces et de gestion des appareils ». Deux limites tirées de la même comparaison: Microsoft affiche Defender for Business en licence autonome à 4,10 $ CA par utilisateur par mois, et précise qu'il est « inclus dans Microsoft 365 Business Premium »; et les forfaits d'affaires de Microsoft sont conçus pour les organisations comptant jusqu'à 300 utilisateurs, avec une limite de locataire de 300 licences provisionnées pour l'ensemble de la famille des forfaits d'affaires. L'accès conditionnel — le vrai remplacement des paramètres de sécurité par défaut — exige au moins Entra ID P1, soit le palier d'identité de la colonne Premium, pas le palier gratuit de la colonne Standard.
La question du niveau joue donc dans les deux sens. Une entreprise sur Premium qui n'a jamais activé Defender for Business ou Intune paie pour une protection qu'elle n'a pas. Une entreprise sur Standard qui a acheté séparément un outil de point de terminaison autonome paie peut-être deux fois — ou il lui manque complètement l'accès conditionnel, parce qu'il exige Entra ID P1. (Microsoft affiche Defender for Business autonome à 4,10 $ CA par utilisateur par mois sur cette page, et note qu'il est « inclus dans Microsoft 365 Business Premium ».)
Une limite à connaître: les forfaits d'affaires de Microsoft sont conçus pour les organisations comptant jusqu'à 300 utilisateurs, avec une limite de 300 licences provisionnées dans la famille des forfaits d'affaires. À 30 à 80 employés, vous êtes confortablement à l'intérieur — mais la croissance la mange plus vite que les propriétaires s'y attendent.
C'est par ce regard en lecture seule que s'ouvre notre évaluation gratuite: la liste des licences face à la liste du personnel, et rien ne change avant que vous ayez vu ce qu'elle révèle.
Les paramètres de sécurité par défaut de Microsoft sont une base préconfigurée: chaque utilisateur s'inscrit à l'authentification multifacteur, les administrateurs font du MFA, les protocoles d'authentification hérités et le flux de code d'appareil sont bloqués, et les activités privilégiées comme l'accès au portail Azure sont protégées. Le raisonnement de Microsoft est direct — dans ses mots, « plus de 99,9 % de ces attaques courantes liées à l'identité sont arrêtées par l'utilisation de l'authentification multifacteur et le blocage de l'authentification héritée ».
Le problème est rarement que les paramètres par défaut sont mauvais. C'est que personne ne connaît l'état du locataire: paramètres activés, paramètres désactivés sans rien pour les remplacer (le cas dangereux), ou paramètres remplacés par des politiques d'accès conditionnel. Microsoft Learn est explicite: si vous désactivez les paramètres de sécurité par défaut, vous activez immédiatement des politiques d'accès conditionnel pour prendre leur place — et l'accès conditionnel exige au moins Microsoft Entra ID P1, ce qui est la question du niveau de licence de la première moitié, qui revient.
« Je pense que la MFA est activée » est la réponse la plus courante qu'on entend — et c'est une supposition, pas un réglage.
Deux éléments plus discrets terminent le passage des paramètres. D'abord, les rôles d'administration: combien de comptes détiennent le rôle d'administrateur général, s'il s'agit de comptes distincts utilisés seulement pour le travail d'administration, et si les comptes d'urgence (« break-glass ») que Microsoft recommande — deux comptes infonuagiques seulement, affectés en permanence au rôle d'administrateur général — existent et sont documentés. Ensuite, le consentement aux applications: quelles applications tierces vos utilisateurs ont autorisées à accéder à votre locataire, et si les utilisateurs ordinaires peuvent continuer d'en autoriser d'autres. (Ce en quoi ce consentement peut être transformé, un attaquant l'a démontré en octobre 2026 — notre liste de contrôle de sécurité des sauvegardes Microsoft 365 passe en revue la vérification des applications connectées après cet incident.)
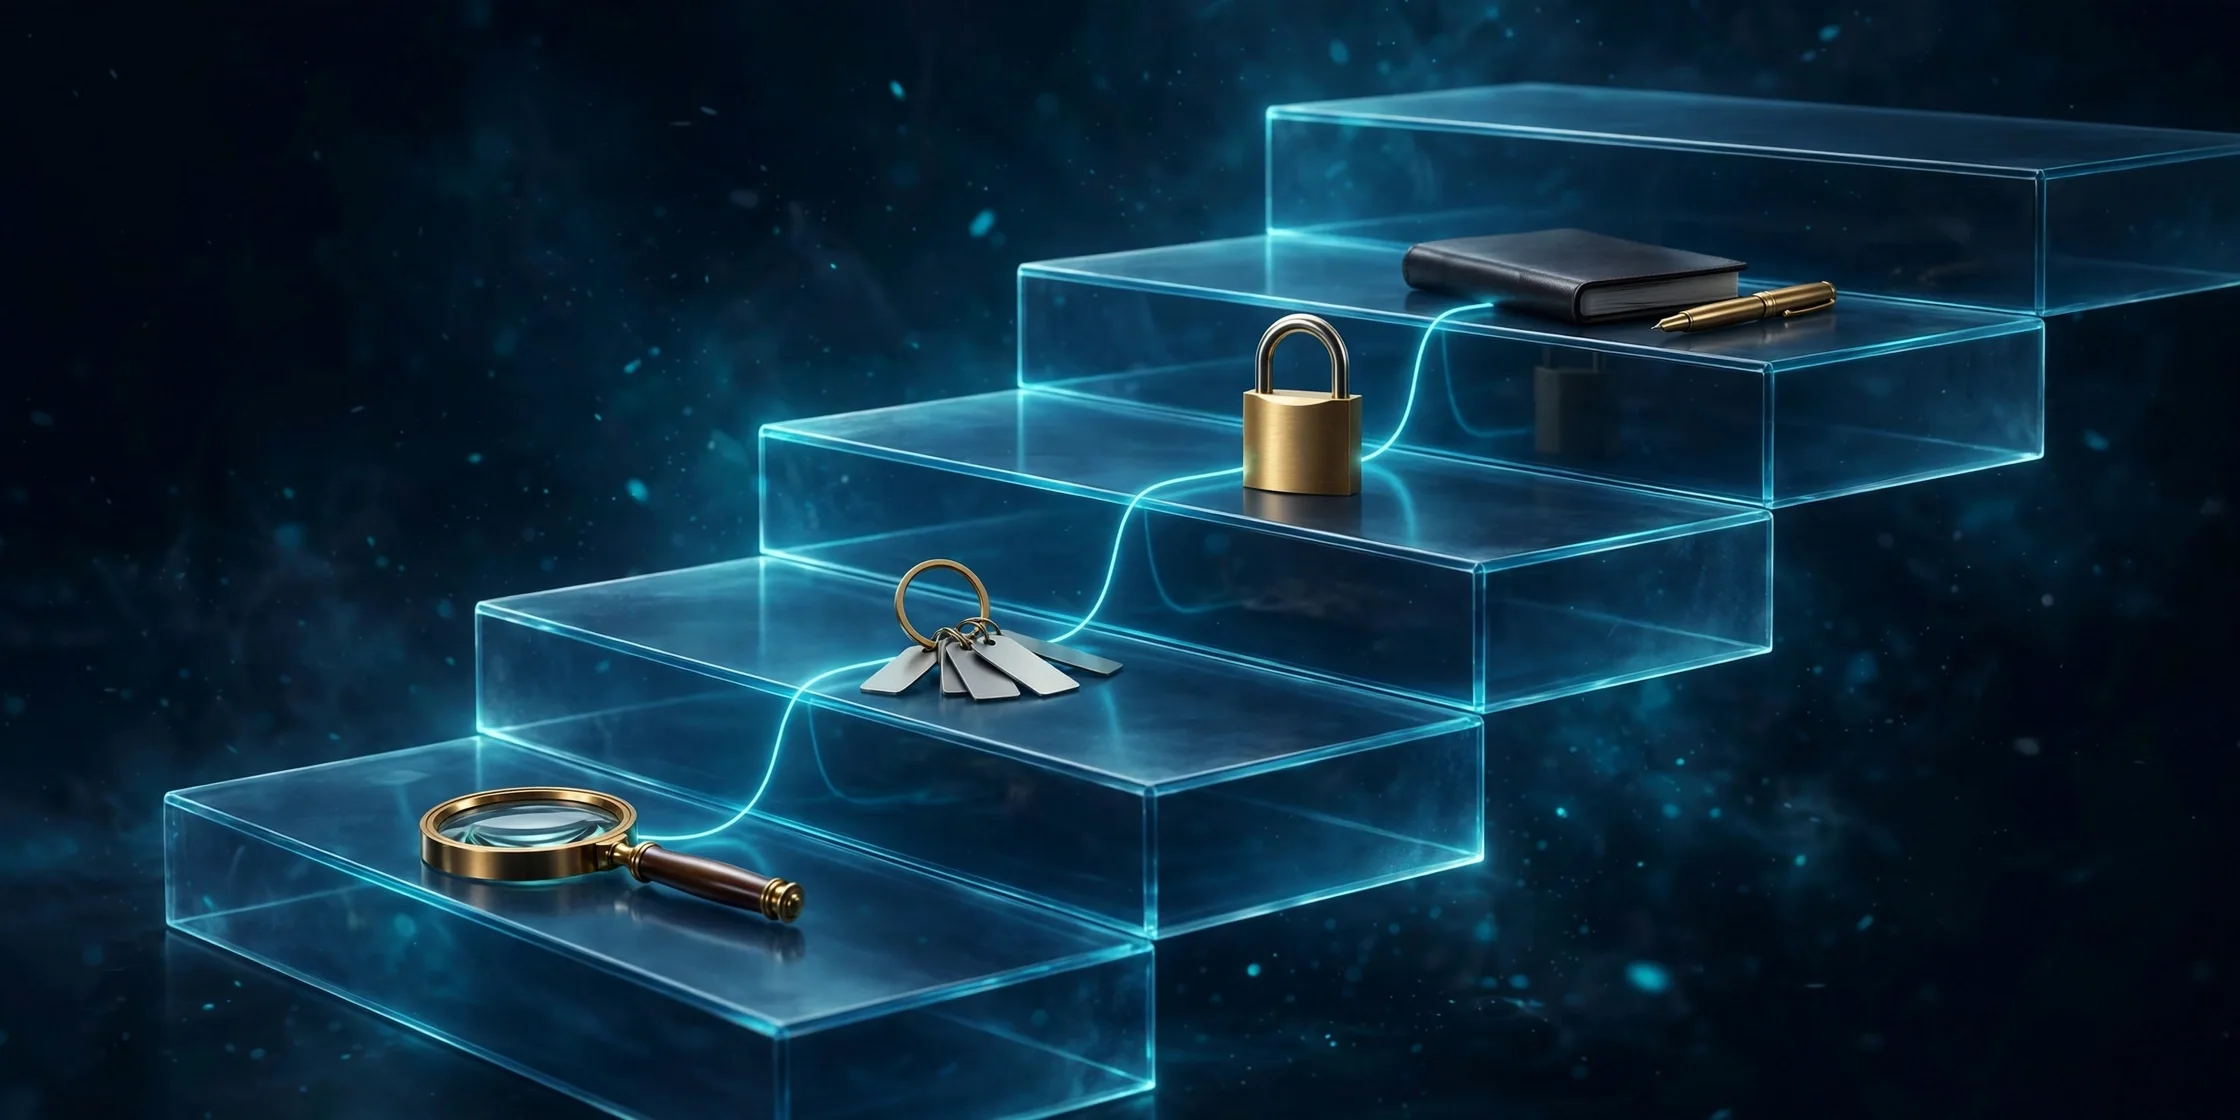
Le nettoyage, dans l'ordre: Audit → Licences → Paramètres → Registre écrit.
La part d'Amen dans tout cela peut se situer dans l'une ou l'autre de nos voies, selon ce que l'audit trouve: c'est du travail de locataire sous nos services Serveurs et nuage, et le côté courriel — filtrage, enregistrements d'authentification, les comptes que les attaquants visent réellement — se situe sous Courriel et communication.
Pourquoi payons-nous pour des licences Microsoft 365 que personne n'utilise?
Parce que les licences sont affectées à des comptes, pas à des personnes, et que les comptes survivent aux rôles. Quelqu'un part, une boîte aux lettres est convertie mais garde sa licence, un compte de projet n'est jamais fermé. Le correctif est une question de rythme, pas de purge: réconciliez la liste des licences avec la liste du personnel chaque trimestre, et faites du retrait des licences une étape du processus de départ — c'est aussi le moment où le compte cesse d'être un risque de sécurité.
Quels paramètres Microsoft 365 devraient être activés par défaut pour la sécurité?
Commencez par la base de Microsoft elle-même: les paramètres de sécurité par défaut activés (ou correctement remplacés par l'accès conditionnel), ce qui signifie chaque utilisateur inscrit au MFA, les administrateurs qui font du MFA, l'authentification héritée et le flux de code d'appareil bloqués, et les activités privilégiées protégées. Ensuite les éléments que les paramètres par défaut ne couvrent pas pour vous: une liste de rôles d'administration révisée, des comptes d'urgence, et le consentement des utilisateurs aux applications tierces restreint. Microsoft Secure Score, dans le centre d'administration, montre où votre locataire se situe par rapport aux recommandations de Microsoft.
Combien coûte une migration Microsoft 365 pour une entreprise de 40 personnes?
Une migration — déplacer le courriel et les fichiers dans Microsoft 365 depuis ailleurs — est tarifée selon ce qui est déplacé: les boîtes aux lettres, l'endroit où les fichiers vivent aujourd'hui, le volume de données, et l'ampleur du nettoyage dont la source a besoin en cours de route. C'est un travail différent d'un nettoyage, qui porte sur un locataire que vous avez déjà; notre liste de contrôle de migration cloud couvre la façon dont un déménagement est organisé par étapes. Amen établit le prix des migrations après une évaluation plutôt que de publier un tarif par poste, parce que l'environnement source change le travail plus que le nombre de postes.
Qui s'occupe de la configuration et du soutien Microsoft 365 pour les entreprises de Winnipeg?
Amen Security s'en occupe — configuration, nettoyage du locataire et soutien continu pour les entreprises de Winnipeg, avec du travail sur place partout au Manitoba et une livraison à distance partout au Canada et aux États-Unis. Cela s'inscrit dans nos services gérés et infonuagiques plutôt que comme un produit ponctuel, ce qui compte pour un nettoyage: l'objectif est que quelqu'un empêche le locataire de dériver à nouveau.
Un nettoyage ne vit pas seul dans un locataire. Il a deux voisins, et la plupart des entreprises finissent par faire les trois à moins d'un an d'intervalle:
La plupart des locataires n'ont pas besoin d'un forfait plus gros ni d'un nouvel outil — et la plupart des nettoyages, faits une seule fois, se défont tranquillement. Les licences reviennent pour des gens qui sont partis. Une nouvelle application obtient un consentement un vendredi chargé. Les paramètres par défaut sont modifiés pour un correctif urgent et jamais remis en place. La dérive n'est pas l'échec du premier nettoyage; c'est ce qu'un locataire fait quand personne ne regarde.
Alors rendez le deuxième nettoyage ennuyeux. Une fois par trimestre, placez la liste des licences à côté de la liste du personnel: qui est arrivé, qui est parti, dont le rôle a assez changé pour changer de palier. Liez le retrait des licences au processus de départ, pour que le compte se ferme la même semaine que le bureau se vide. Et tenez à jour le court registre écrit du premier passage — l'état de vos paramètres par défaut, votre liste d'administrateurs, vos applications approuvées — parce que ce registre est la différence entre une heure de ménage et une autre excavation.
Le premier nettoyage est une excavation. Tous ceux qui suivent devraient être un coup de balai, pas un coup de pelle.
Sources et révision
Votre commentaire sera publié après examen par notre équipe.
Continuer la lecture
L'identifiant volé d'une application de sauvegarde a donné accès à des locataires Microsoft 365 en octobre 2026. Cette liste de contrôle pour PME canadiennes vérifie l'accès des applications, les autorisations et les restaurations.
Ordre d’exécution pratique pour Microsoft 365 et Azure : inventaire, identité, réseau, résidence des données et retour arrière — sans surprise le week-end.